



10月21日から、SNSで「GMOのFXがハッキングされた」「ポジションを勝手に決済された」という投稿が一気に広がりました。私のところにも、コアメンバーの方から何件も連絡が来ています。
先に結論を書きます。
今回、公式に不正アクセスが確認されたのは、FX会社の取引システムではありません。GMOインターネットの「お名前.com デスクトップクラウド」という、FXの自動売買ツールを動かすために借りるサーバーです。そのサーバーに保存されていた証券会社やFX会社などの取引口座のログイン情報が、第三者に取得され、不正に利用された可能性があるとGMOは発表しています。
この記事では、10月23日の時点で公式に分かっていることと、まだ分かっていないことを分けて書きます。そのうえで、FX口座、証券口座、ポイントサイトのアカウントを守るために、今日からやることをまとめます。
何が起きたのか(10月23日時点)
お名前.com デスクトップクラウドは、MT4やMT5などの取引ツールを24時間動かしておくために借りる、仮想のサーバー(VPS)です。自分のパソコンを付けっぱなしにしなくても、自動売買のプログラムを動かし続けられるので、FXの自動売買をする人に使われてきました。
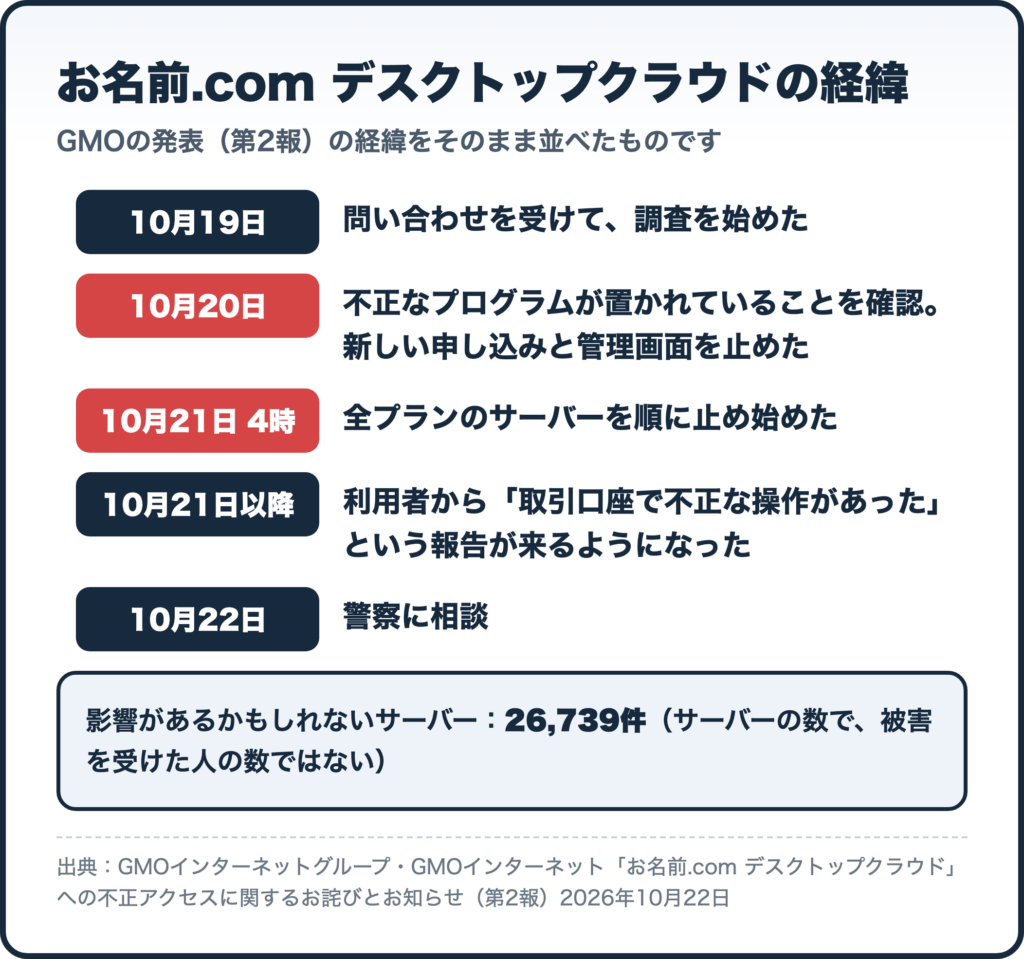
GMOインターネットグループとGMOインターネットが10月22日に出した発表(第2報)では、経緯は次のとおりです。
・10月19日 利用者からの問い合わせを受けて、調査を始めた
・10月20日 不正なプログラムが置かれていることを確認。新しい申し込みと、利用者の管理画面を止めた
・10月21日 朝4時 被害が広がるのを防ぐため、全プランのサーバーを順に止め始めた
・10月21日以降 利用者から、取引口座で不正な操作があったという報告が来るようになった
・10月22日 警察に相談
影響があるかもしれないサーバーは、26,739件と発表されています。これはサーバーの数で、被害を受けた人の数ではありません。
10月21日の第1報では「閲覧された情報が悪用された事実は確認されていない」とされていました。それが10月22日の第2報で、「サーバー内に保存されていたお取引口座のログイン情報等が第三者に取得され、不正に利用された可能性がある」に変わっています。
FX会社のシステムが破られたのではない
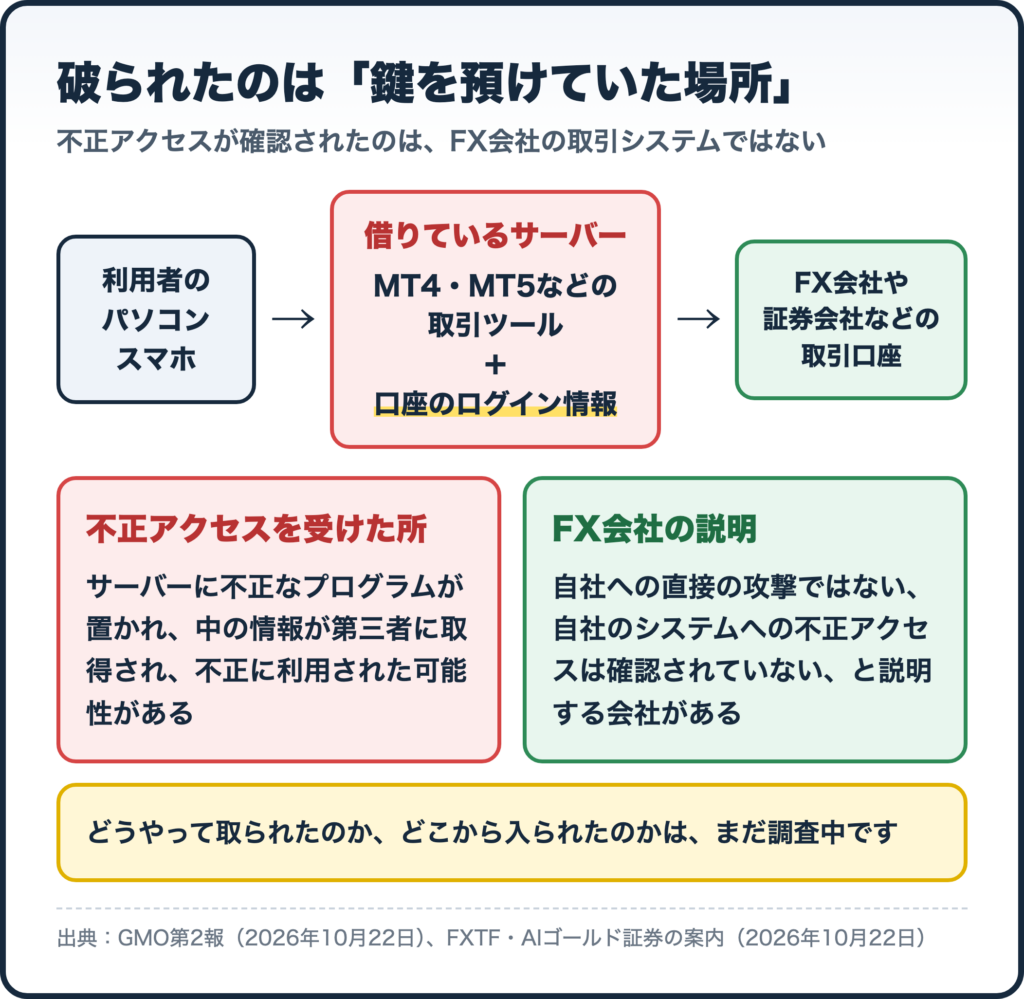
この件について案内を出したFX会社の中には、自社への直接の攻撃ではないことや、自社のシステムへの不正アクセスは確認されていないことを説明している会社があります。
たとえばFXTFは「当社への直接的な攻撃ではなく」、AIゴールド証券は「当社のシステムに対する不正アクセスは確認されておりません」と書いています。GMOグループのFX会社が攻撃されたという発表や報道も、私が調べた範囲では見つかりませんでした。
では、なぜFX口座で不正な操作が起きたのか。
MT4やMT5などの取引ツールをサーバーで動かすときは、取引口座のログイン情報がサーバーの中に保存されることがあります。GMOは、こうした情報が第三者に取得され、不正に利用された可能性があると発表しました。ただし、どうやって取られたのか、どこから入られたのかは、まだ調べている途中です。
例えるなら、金庫そのものが破られたのではなく、金庫の鍵を預けていた場所が不正アクセスを受けた、ということです。ただし、ログイン情報がどうやって取られたのかは、まだ分かっていません。
まだ分かっていないこと
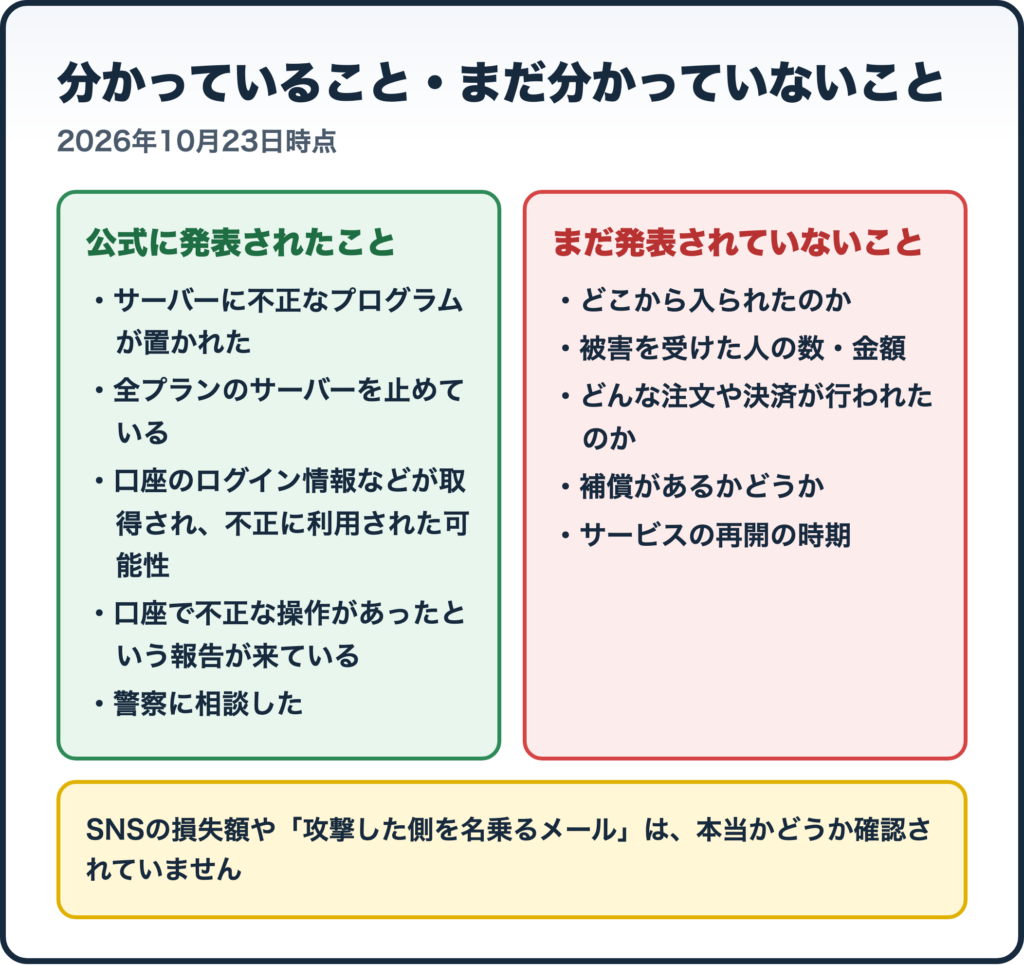
10月23日の時点で、次のことは発表されていません。
・どこから入られたのか(侵入の経路と原因)
・被害を受けた人の数、口座の数、金額
・不正な操作の具体的な中身。どんな注文や決済が行われたのか
・GMOやFX会社が補償するかどうか。OANDA証券と外為ファイネストは、今後の対応を「協議中」としています
・サービスがいつ再開するか
SNSでは、具体的な損失額の投稿や、攻撃した側を名乗るメールの画像も出回っています。ただ、どれも本当かどうかは確認されていません。不安なときほど、こうした情報をそのまま信じたり、広めたりしないことが大事です。
このサービスを使っている人が、今すぐやること
GMOとFX各社の案内をまとめると、次のとおりです。
・取引しているFX会社の案内に従って、取引口座と取引ツール(MT4・MT5など)のパスワードを、至急変える。変えるのは、そのサーバーではなく、安全なパソコンやスマホから。ログインしたままの接続が残っていないかも確かめる。パスワードを変えただけで、今つながっている接続が切れるとは限りません。切り方が分からないときや、サーバーが止まっていて操作できないときは、FX会社に聞く
・取引の履歴と残高を見る。身に覚えのない取引があれば、取引しているFX会社に連絡する
・FX会社が2段階認証やパスキーを用意しているなら、設定する
・サーバーの中に保存していたほかのIDとパスワード、同じパスワードを使っているほかのサービスも変える
・サービスが再開したら、すぐに使わず、サーバーの中のソフトやログイン情報に不審な点がないかを確かめてから使う
あわせて、騒ぎに便乗した偽のメールにも気をつけてください。GMOは、この件でメールや電話でパスワードやクレジットカードの情報を聞くことはないと案内しています。FX会社を名乗る「至急ログインしてください」という連絡が来ても、メールのリンクは開かず、いつものブックマークか公式アプリから入ってください。
なお、私たちコアメンバーのFXの半自動売買は、アラートを見て自分で注文を出すやり方です。サーバーに口座のパスワードを置く必要はありません。
証券口座やFX口座は、前から狙われている
今回はサーバーが入り口でしたが、ネットの証券口座が狙われるのは、今に始まったことではありません。
金融庁の集計(2026年10月9日更新)では、2025年1月から2026年9月までに、証券会社などのネット取引で、不正なアクセスが19,252件、そのうち不正な取引が10,642件ありました。いちばん多かったのは2025年4月で、1か月で不正なアクセスが5,490件です。これは各社からの報告をまとめた暫定の数字で、まだ分かっていない被害がある可能性も、金融庁自身が書いています。
多かったのは、盗んだIDとパスワードで口座に入り、持っている株を勝手に売って、その代金で国内外の小さな会社の株を買う、という手口だと金融庁は説明しています。
2025年の春に比べると、2026年の月の件数は大きく減っています。それでも、9月にも不正なアクセスが37件ありました。ゼロにはなっていません。
補償の考え方も知っておいてください。
2025年5月、大手の証券会社やネット証券の10社は、フィッシングなどによる不正アクセスで、第三者に勝手に売買された被害について、一定の補償をする方針を出しました。補償は、一件ずつ事情を確かめて決めるとされています。ただし、これは証券口座への不正アクセスと不正な取引についての申し合わせで、今回のサーバーの件の補償を約束したものではありません。補償されるかどうかは、被害の中身や各社の対応によります。たとえば楽天証券とSBI証券は、2025年の時点で、被害額の50%を基本に補償するとしていました。
ただしSBI証券は、2025年10月26日以降に起きた被害については、IDとパスワードの管理のしかたや、用意されている安全のための機能を使っていたかなどを、一件ずつ確かめて決める方針に改めています。
守りの設定をしていたかどうかが、補償の判断にも関わってくるということです。
ポイントも盗まれる
もう一つ、私が気にしているのがポイントです。
10月19日、日本郵政は「ゆうゆうポイント」のサイトで、第三者による不正なログインが分かったと発表しました。不正にログインされた可能性があるアカウントは249件です。ほかの所で漏れたIDとパスワードの一覧を使って、本人になりすましてログインする手口だと説明しています。ゆうIDのログインでは、10月20日から2段階認証が必須になりました。
10月には、アンケートに答えてポイントをためるサイト「infoQ」が不正アクセスを受け、611件・286万9,500円分のポイントがアマゾンのギフトコードに換えられていたと報じられました。会社は全額を補償するとしています。
9月から10月にかけては、ほかにもポイントサイトのGポイントとポイントインカムが、不正アクセスやその疑いでサービスを止めました。
これは私の考えですが、ポイントはこれからも狙われ続けると思っています。すでに、いくつものサービスで被害や不審なアクセスが続いているからです。
・ギフトコードや電子マネーに換えれば、すぐにお金と同じように使える
・パスワードの使い回しや、2段階認証を入れていないことがあると、入られやすい
・残高をこまめに見ていないと、減っても気づきにくい
10月6日の時事通信の記事は、企業への不正アクセスが相次ぐ背景に、AIの普及が影を落としているという指摘があると伝えています。ただし、この記事で取り上げた事件にAIが使われたと確認されたわけではありません。私は、攻撃のやり方がこれからさらに巧みになることも考えて、今のうちに口座の守りを見直しておくのが大事だと考えています。
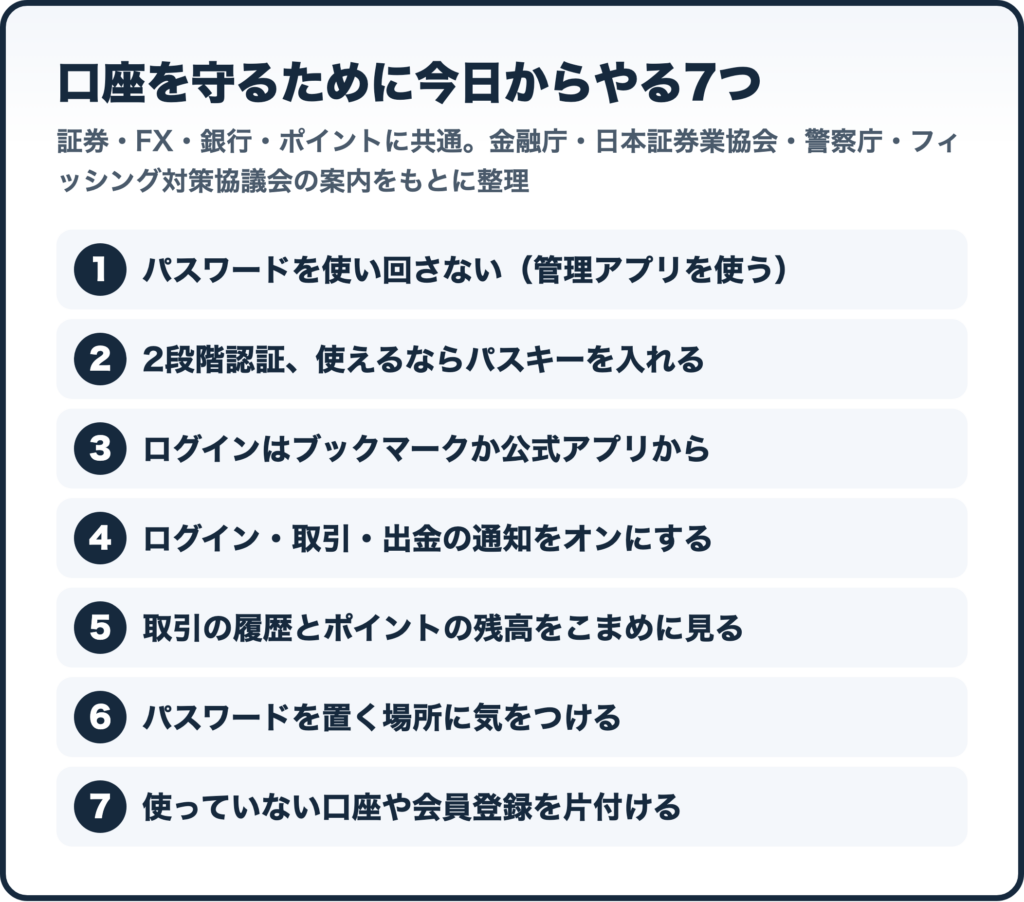
今日からやる7つ
証券、FX、銀行、ポイント。どの口座も、守り方の基本は同じです。金融庁、日本証券業協会、警察庁、フィッシング対策協議会の案内をもとに、まとめました。
1. パスワードを使い回さない
口座ごとに、長くて別々のパスワードにします。一つ漏れても、ほかの口座に広がらないようにするためです。覚えきれないなら、パスワード管理のアプリを使ってください。
2. 2段階認証、使えるならパスキーを入れる
パスキーは、スマホやパソコンに保存された認証の情報を使って、パスワードを入力せずにログインする仕組みです。顔認証や指紋、端末の暗証番号などで使います。偽のサイトにパスワードを入力させる手口に強いとされています。証券会社では、パスキーなど、偽のサイトに強いログインの方法の導入や必須化が進められています。使っている証券会社やFX会社が対応しているか、マイページの安全の設定を一度見てください。
3. ログインは、ブックマークか公式アプリから
メールやSMSのリンクからログインしないでください。見覚えのある会社の名前でも、です。偽のサイトにIDとパスワードを入れさせ、その場で本物の口座に入る手口が増えています。
4. ログインや出金の通知をオンにする
ログイン、取引、出金、出金先の口座の変更があったときに、メールやアプリに知らせが来るようにしておくと、早く気づけます。
5. 取引の履歴と、ポイントの残高をこまめに見る
証券口座やFX口座は、できるだけこまめに取引の履歴と残高を見てください。ポイントサイトも、ときどき残高と交換の履歴を見ます。4の通知と合わせれば、おかしな動きに早く気づけます。
6. パスワードを置く場所に気をつける
警察庁などの資料では、ネットに保存するメモアプリが不正アクセスを受け、保存していたパスワードが盗まれたと思われる例も紹介されています。今回のサーバーの件でも、保存されていたログイン情報が第三者に取得され、不正に利用された可能性があると発表されています。パスワードは、パスワード管理のアプリなど、安全に管理できる方法で保存してください。パソコンやスマホのOSとアプリを最新にしておくこと、怪しいソフトを入れないことも大事です。ネットカフェやホテルなど、だれでも使えるパソコンから、お金の口座にログインするのもやめましょう。
7. 使っていない口座や会員登録を片付ける
昔作って使っていないポイントサイトや口座は、パスワードや安全の設定を長い間見直していないかもしれません。これは私の考えですが、使わないものは、残高を使い切ってから退会しておくと、狙われる入口が減ります。
おかしいと思ったら
身に覚えのないログインや取引、ポイントの交換に気づいたら、次の順で動いてください。
・まず、公式サイトや公式アプリで連絡先を確かめて、その口座の会社にすぐ連絡する。必要ならログインや取引を止めてもらい、安全な端末からパスワードを変える。パスワードを変えても、おかしな接続が残ることがあるので、接続の切り方も会社に聞く。取引の履歴や届いた通知は、画面を保存するなどして残しておく
・警察に相談する(警察相談専用電話 #9110、被害届は最寄りの警察署)
・どこに相談すればよいか分からなければ、金融庁 金融サービス利用者相談室(0570-016811)や、消費者ホットライン(188)へ
慌てて、ネットで見つけた「被害を取り戻します」という業者に連絡しないでください。被害にあった人を、もう一度だます手口もあります。
まとめ
・今回、公式に不正アクセスが確認されたのは、FX会社の取引システムではなく、「お名前.com デスクトップクラウド」というFXの自動売買用のサーバー。保存されていた口座のログイン情報が取得され、悪用された可能性がある
・被害の中身や金額、補償があるかは、10月23日時点でまだ発表されていない。SNSの未確認の情報に振り回されない
・証券口座は前から狙われていて、守りの設定をしていたかが補償の判断に関わることもある
・ポイントも狙われている。ギフトコードに換えられると、取り戻すのは大変
・守り方の基本は、使い回さない、2段階認証かパスキー、リンクからログインしない
今回の件で、私があらためて感じたのは、SNSで広がる話と、公式の発表の中身はずれることがある、ということです。今回の発表だけを理由に、GMOグループのFX口座そのものが不正アクセスを受けたと考える必要はありません。まずは自分が使っているサービスを確かめて、必要な守りを入れることが大事です。
気になるニュースを見たら、その文章をAIに貼って「この話は、公式の発表と合っていますか。公式の発表はどこで読めますか」と聞いてみてください。AIも間違えることがあるので、最後は会社の発表を自分の目で確かめるのが安心です。
口座の守りの設定を、証券・FX・銀行・ポイントごとに一つずつ進める手順は、別の記事(有料)にくわしくまとめる予定です。
参考
・GMOインターネットグループ 第2報(2026年10月22日)
・お名前.com 第1報(2026年10月21日)
・FXTF(2026年10月22日)
・OANDA証券(2026年10月22日)
・AIゴールド証券(2026年10月22日)
・外為ファイネスト(2026年10月21日)
・金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」
・日本証券業協会(2025年5月2日)
・日本郵政(2026年10月19日)
・時事ドットコム(2026年10月6日)
・INTERNET Watch(2026年10月6日)
・国家公安委員会・総務大臣・経済産業大臣「不正アクセス行為の発生状況」(2026年3月12日)
2015年から続くコミュニティ「コアメンバー」の無料相談です。いまの状況を伺い、取り組みの候補をお返事します。
 パソコンの方は、スマホのカメラで読み取るとLINEが開きます
関連記事
- FX半自動売買アラートで9勝目|2026年は負けなし、LINEグループの参加者も利確 2026.10.06
- 【FXリアルトレード】2026年9戦9勝|コアメンバーからは数万円〜40万円の利確報告 2026.10.05
- お金の相談は誰にすべきか|FP・保険窓口・銀行の「手数料の出どころ」で選ぶ番人ガイド 2026.09.28